Un livello di intelligenza sopra i sistemi che la barca ha già.
Digital Vessel non nasce per sostituire l'elettronica installata: si collega ai sistemi supportati, normalizza i dati e costruisce un livello che li correla, riconosce le situazioni rilevanti e le restituisce alle persone nel contesto appropriato.
Architettura del sistema
Universal Hub — acquisizione e comando
L'hub raccoglie i dati dei sistemi di bordo, qualunque sia il produttore, attraverso i bus cablati e i dispositivi wireless previsti dalla configurazione.
- Navigazione: NMEA 2000 (incluse le varianti SeaTalk NG e SimNet), NMEA 0183 e 0183-HS, NMEA OneNet e IEC 61162-450 su Ethernet; SeaTalk tramite interfaccia dedicata.
- Motori: SAE J1939, J1708 sui motori meno recenti e, tramite i gateway dei costruttori, i sistemi motore proprietari.
- Energia: Victron VE.Direct, VE.Can e VE.Bus, BMS delle batterie al litio su CAN e RS-485, Modbus RTU e TCP.
- Automazione e impianti: CAN e CANopen, digital switching su NMEA 2000, KNX, DALI e DMX per l'illuminazione.
- Sensori analogici: ingressi 4–20 mA e 0–10 V, sensori resistivi di livello e temperatura secondo gli standard europeo e americano, ingressi a impulsi e digitali.
- Video e dati: telecamere IP su Ethernet, Signal K.
- Wireless: Wi-Fi, Bluetooth Low Energy, Zigbee, Thread e Matter, Z-Wave ed EnOcean per impianti e comfort; LoRaWAN e Wi-Fi HaLow per i sensori a lungo raggio; NFC per le attività dell'equipaggio.
Un ricevitore GNSS dedicato mantiene posizione e geofencing anche con la strumentazione spenta. In uscita l'hub comanda dispositivi e automazioni tramite relè e uscite PWM, e ogni automazione può sempre essere sovrascritta a mano da chi è a bordo. La compatibilità di ogni protocollo e dispositivo è dettagliata nella documentazione tecnica.
Universal Gateway — connettività
Aggrega i dati provenienti dagli hub, li normalizza e sceglie il canale di comunicazione più adatto tra quelli disponibili a bordo.
- Reti terrestri: 4G e 5G su più operatori, con roaming tra paesi; LTE-M e NB-IoT; Wi-Fi del marina.
- Satellite a banda larga: costellazioni in orbita bassa come Starlink, Eutelsat OneWeb e Amazon Leo, reti in orbita media e sistemi VSAT geostazionari, tramite i terminali installati a bordo.
- Satellite a banda stretta: servizi in banda L come Iridium e Inmarsat, e NB-IoT via satellite, perché gli allarmi critici possano arrivare anche in mare aperto, dove non c'è altra copertura.
Ogni tipo di dato viaggia sul canale più adatto: gli allarmi critici partono sul primo disponibile, lo storico completo si sincronizza quando la connessione è più ampia ed economica. Le funzioni progettate per operare offline continuano localmente e sincronizzano i dati quando la connessione torna disponibile.
Universal Intelligence — elaborazione
L'intelligenza artificiale analizza e correla i dati dei sensori di bordo, alimentando modelli e regole per rilevare anomalie, supportare la manutenzione e generare informazioni operative. Una parte dell'elaborazione avviene a bordo, per ridurre la dipendenza dalla connessione.
Universal Vision — interfaccia utente
I dati sono presentati in contesti di visualizzazione diversi per armatore, comandante, cantiere, gestore di flotta e cliente, con viste e permessi coerenti con il ruolo. A bordo e in navigazione l'interfaccia mostra solo le informazioni pertinenti alla situazione, per restituire al comandante un quadro chiaro e contestuale.
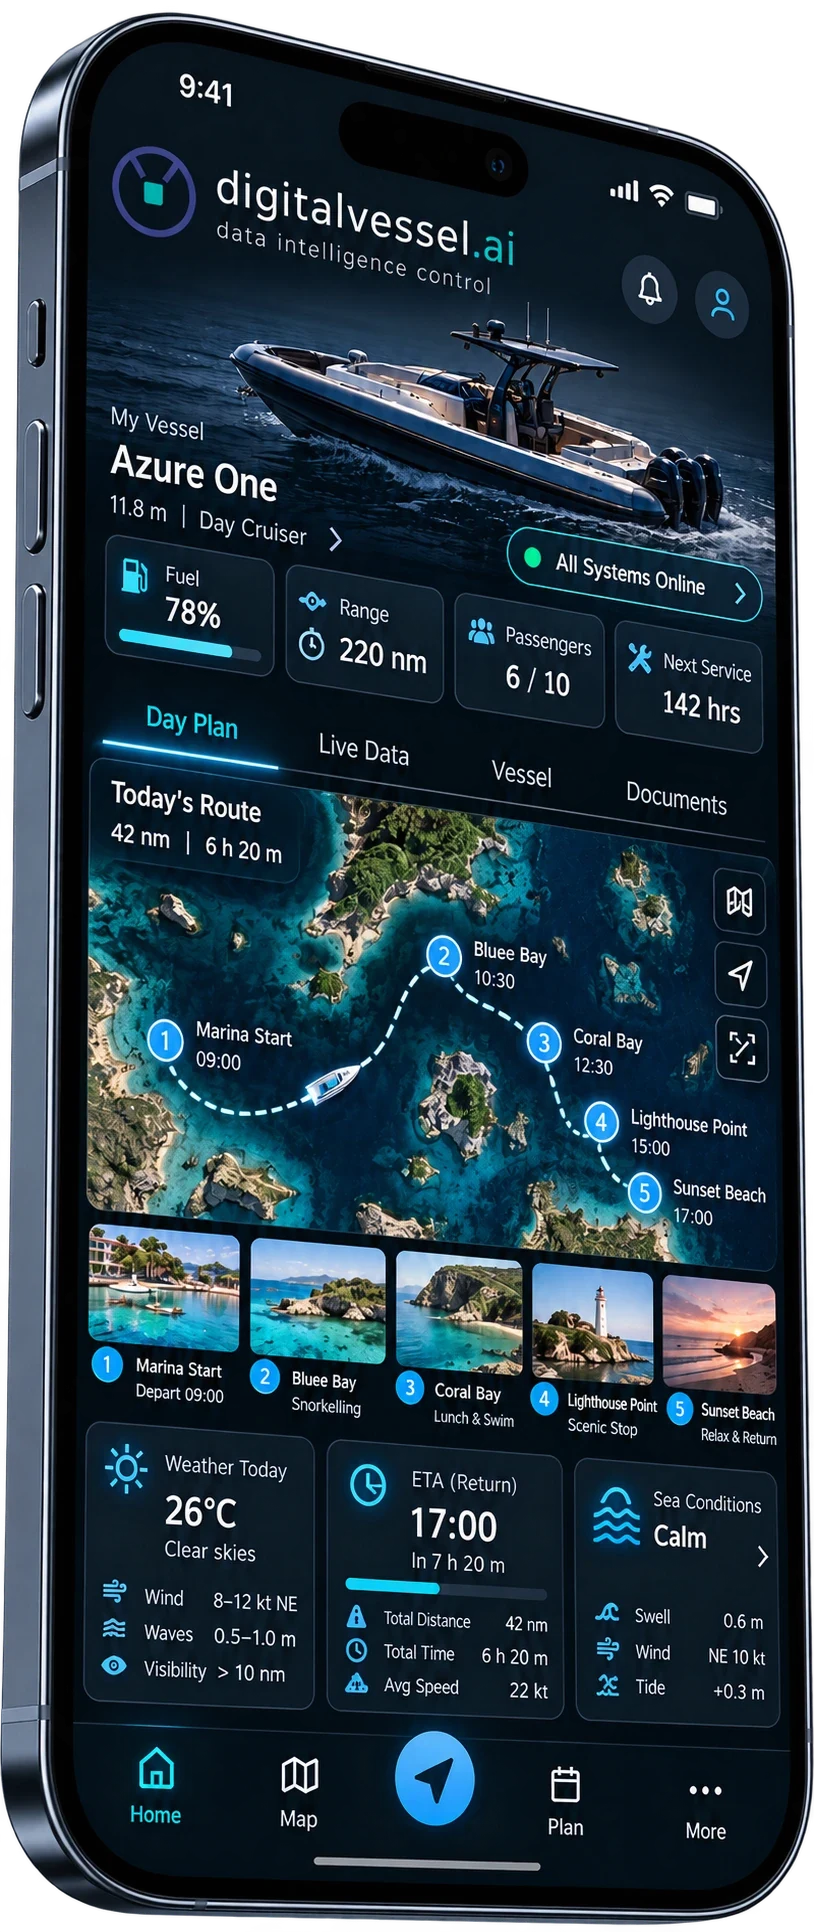
Quello che serve deve continuare a funzionare anche senza rete
L'architettura prevede l'elaborazione locale per le funzioni che devono restare disponibili anche in assenza di connettività. Il private cloud supporta storico, analisi di flotta e accesso remoto; le funzioni effettivamente autonome a bordo dipendono dalla configurazione e dalla maturità del prodotto.
Si installa su quello che c'è
L'architettura è pensata sia per le nuove costruzioni sia per il retrofit, con l'obiettivo di valorizzare i sistemi esistenti. Compatibilità, cablaggio, alimentazione, protocolli e requisiti di sicurezza si verificano per ogni imbarcazione.
Dati firmati, con provenienza verificabile
I dati raccolti a bordo sono firmati digitalmente per supportarne autenticità e integrità. Questo consente di rilevare eventuali alterazioni e di ricostruirne la provenienza secondo l'architettura adottata.
Ognuno vede il proprio perimetro
L'accesso a posizione, telemetria, documenti e dati personali è organizzato per ruoli e autorizzazioni, e il trattamento dei dati è configurato e documentato secondo la normativa applicabile, incluso il GDPR.
Su una barca privata il principio è semplice: ogni persona vede solo ciò che è autorizzata a vedere. Questo include, ad esempio, la possibilità di disattivare, cabina per cabina, il rilevamento di presenza descritto nella pagina Il sistema di bordo.
Progettato per la certificazione
Hardware e firmware sono sviluppati per affrontare la type approval degli enti di classificazione IACS, a partire da RINA, secondo i requisiti di prova ambientale (UR E10) e di cyber resilienza (UR E27). Per la commercializzazione sono previste la marcatura CE, inclusi i requisiti di cybersecurity della direttiva RED, e la certificazione FCC per il mercato americano. Le installazioni sono progettate secondo gli standard ABYC e i requisiti di certificazione NMEA 2000 e OneNet. La certificazione è un percorso: lo stato effettivo è dichiarato in modo aggiornato.
Nessuna barca, nessun server ha un indirizzo pubblico
La sicurezza non è un livello aggiunto sopra l'architettura: è parte di come è stata disegnata fin dall'inizio.
Isolamento di rete
Le imbarcazioni si collegano attraverso una rete cellulare privata e dedicata; su ogni altro canale (satellite, connessione Wi-Fi del marina), il gateway comunica solo attraverso un tunnel cifrato verso l'infrastruttura privata di Digital Vessel. In nessun caso i dispositivi sono raggiungibili da internet, né possono raggiungerlo direttamente. Nessuna barca e nessun server di backend espone un indirizzo pubblico.
Segmentazione
Barche, cantieri, clienti e server operano in segmenti di rete separati, con regole esplicite su chi può comunicare con chi. Un dispositivo compromesso in un segmento non ha accesso agli altri.
Flusso dei dati a senso unico
Le applicazioni rivolte al cliente leggono da una replica del database aggiornata in un'unica direzione, e non hanno un percorso di scrittura verso il sistema che custodisce i dati originali.
Dispositivi e aggiornamenti verificati
Ogni dispositivo si autentica alla rete con un'identità propria, non con credenziali condivise. Gli aggiornamenti firmware sono firmati e verificati prima dell'installazione.
Il dettaglio completo dell'architettura di sicurezza (segmentazione, gestione delle chiavi, logging e risposta agli incidenti) è nella documentazione tecnica riservata, disponibile su richiesta per cantieri, partner tecnici e investitori.
Documentazione tecnica
Architettura, protocolli supportati, gestione dei dati e stato della certificazione sono disponibili su richiesta per cantieri, gestori di flotte e partner tecnici.